

 Radio Szczecin
Cyberatak może zacząć się już od wiadomości znalezionej w skrzynce email. O tym, jak chronić nasze firmy i jak utrzymać ich działanie, pomimo zagrożeń płynących z sieci, rozmawiali uczestnicy konferencji „MyCyberDot” na szczecińskim ZUT.
Start Konferencji
Szanowni państwo, rozpoczynamy konferencję, pierwszą konferencję myCyberDot, Regionalne Forum Cyberbezpieczeństwa Województwa Zachodniopomorskiego. Ja nazywam się Łukasz Strzelecki, jestem prezesem zarządu CyberDot oraz Fundacji Polski Portal Wiedzy, które są organizatorem tej konferencji. Cyberbezpieczeństwo dzisiaj jest bardzo ważnym tematem. Jest ważnym dlatego, że my przyzwyczailiśmy się już do tego, że jest z nami sztuczna inteligencja, ale o tej sztucznej inteligencji niestety lub wtedy musimy dokładać element cyberbezpieczeństwa i chronić się przed atakami.
Marcin Goliński
Dzień dobry. Marcin Goliński, firma Grant Thornton. Technologia oczywiście jest ważna, tak, ale sama technologia nie wystarczy.
Komputer działa, prawidłowo łączy się z internetem, a program antywirusowy cały czas w tle skanuje nasze pliki i sprawdza, czy wszystko z nimi w porządku. Nie pozostaje nam więc nic innego jak ochoczo wziąć się do pracy i dalej wzorowo wykonywać swoje obowiązki. Jednak prawda jest taka, że współcześnie bezpieczeństwo firmy albo urzędu nie zależy już tylko i wyłącznie od zakupu odpowiedniego oprogramowania.
Czy zatem aby na pewno jesteśmy w pracy bezpieczni? Kto jako pierwszy zauważy, że jest coś nie tak z naszym komputerem, podczas gdy nasz antywirus milczy, a gdy już coś się wydarzy, to komu mielibyśmy to zgłosić? Co w takiej sytuacji zrobią nasi koledzy i koleżanki z pracy? I jak pomóc mieszkańcowi, klientowi lub pacjentowi, gdy nasz system informatyczny nagle przestaje działać?
To właśnie między innymi te pytania prowadziły mnie przez niemal wszystkie rozmowy z ekspertami podczas konferencji "myCyberDot". 21 października 2026 roku na Wydziale Informatyki Zachodniopomorskiego Uniwersytetu Technologicznego w Szczecinie odbyło się Regionalne Forum Cyberbezpieczeństwa Województwa Zachodniopomorskiego. Spotkanie przygotowały Ogólnopolska Inicjatywa Społeczno-Biznesowa CyberDot oraz Fundacja Polski Portal Wiedzy, a współorganizatorem był nasz szczeciński ZUT. W wydarzeniu udział wzięli przedstawiciele świata biznesu, instytucji, szkół, jak i uczelni wyższych. Rozmawiali o ochronie danych, bezpieczeństwie codziennych usług, jak i ludzi, którzy z nich korzystają.
Przed oficjalnym rozpoczęciem konferencji porozmawiałem ze zgromadzonymi przed salą uczestnikami. Zapytałem ich, czego właściwie oczekują od takiego spotkania. Przedstawiciele szczecińskiego Technikum Łączności i Multimediów Cyfrowych, Bartosz Stolarczuk i Tomasz Zielecki, opowiedzieli mi o tym, jak chcą przygotować szkołę na nadchodzące zmiany.
Bartosz Stolarczuk i Tomasz Zielecki
Na pewno planujemy wdrożenie nowego zawodu, czyli technik cyberbezpieczeństwa. To jest taka rzecz, która podąża za, za realiami i za tym, co jest potrzebne na rynku pracy. No dodatkowo też myślimy o zawodach, które mamy, czyli o techniku programiście, o techniku teleinformatyku, żeby też te elementy cyberbezpieczeństwa w tych zawodach się pojawiły.
Prowadzący
Na Zachodniopomorskim Uniwersytecie Technologicznym w Szczecinie powstał kierunek sztuczna inteligencja. Czy to też może być swego rodzaju kierunkiem przygotowującym na te studia?
Bartosz Stolarczuk i Tomasz Zielecki
Jak najbardziej z Zachodniopomorskim Uniwersytetem Technologicznym bardzo ściśle współpracujemy, także tutaj ta wymiana jest jak najbardziej. Więc tak, to może być przygotowaniem również, również dla uczelni wyższej.
Przyszli także nawiązać kontakty z firmami. Jak sami powiedzieli, z uczelniami już współpracują, a teraz chcieliby usłyszeć od przedsiębiorców, jakich umiejętności będą potrzebować ich przyszli pracownicy.
Bartosz Stolarczuk i Tomasz Zielecki
No tutaj zależy nam na tych, na tych takich partnerach prywatnych, na firmach. Oni nam coś podpowiedzą, bo to jest, myślę, dla nas jako dla szkoły bardzo ważne. Również i zapoznanie się przede wszystkim z najnowszymi dyrektywami i wytycznymi w tych kwestiach, bo obecnie bardzo mocno to się zmienia i chcielibyśmy być jak najbardziej na bieżąco.
Szkoła chce przygotowywać swoich uczniów do zawodów, jakie będą posiadać w swoim dorosłym już życiu. Pracodawca z kolei pragnie dowiedzieć się, kto będzie w przyszłości u niego pracował. Mieszkaniec natomiast chciałby móc tak po prostu załatwić swoje sprawy, nie musząc się przy tym bać, że coś zaszkodzi jego bezpieczeństwu. I właśnie to od tej ostatniej perspektywy zacząłem rozmowę z mgr. Barbarą Orzeł, dziekanem do spraw kierunku informatyka na Akademii Górnośląskiej w Katowicach.
Przestępcy, którzy z sukcesem zaatakowali swój potencjalny cel, mogą zablokować dostęp do dokumentów firmowych, jak i aplikacji, z których korzystają pracownicy. W takim wypadku normalne wykonywanie swoich obowiązków staje się zazwyczaj niemożliwe, co oznacza, że klienci danej firmy lub mieszkańcy miasta tracą swój dostęp do elektronicznych usług, z których korzystają. Dlatego niezwykle istotne jest odpowiednie przygotowanie się na taki obrót spraw i wdrożenie odpowiedniego sposobu pracy podczas takiego paraliżu.
mgr Barbara Orzeł:
Odporność takiego urzędu powinna polegać na tym, że po takim ataku jak najszybciej powinniśmy przywrócić swoje działanie. No i tutaj wchodzą papierowe dokumenty, od których odchodzimy, a które powinny być alternatywą do tego, żeby ten obywatel mógł ten wniosek złożyć. Tylko tak jak mówię, on musi przyjść i fizycznie go złożyć. Czyli to już jakby jest dla tego zwykłego obywatela no problem, żeby tam przyjechać, tak? Ale większym problemem jest to, że nie załatwi czegoś na czas, nie złoży w odpowiednich terminach. No i to będzie właśnie ten problem dla obywatela.
I nie chodzi tutaj wyłącznie o niedziałającą stronę internetową. W takich systemach, jak i bazach danych znajdują się dane osobowe osób, które z tych aplikacji korzystają. Doktor Łukasz Strzelecki, organizator konferencji myCyberDot, w szczególności zwrócił mi uwagę na to, co może się wydarzyć z danymi osobowymi zaraz po ich kradzieży.
dr Łukasz Strzelecki
Dla zwykłego mieszkańca atak na urząd miasta, gminy czy na jakąś firmę może oznaczać wykradzenie jego danych osobowych. Co następnie może się zdarzyć z tymi danymi osobowymi? No hakerzy następnie mogą zacząć dzwonić do nas, na przykład wykorzystując nasz PESEL, nasz adres i próbować wyłudzić od nas pieniądze.
Nasze nazwisko, adres zamieszkania czy numer PESEL pomaga oszustom podczas rozmowy z nami brzmieć wiarygodnie. Oczywistym też jest to, że omawiane podczas konferencji zagrożenia daleko wykraczały poza same dokumenty i dane. Te rozmowy dotyczyły również działania różnych urządzeń i usług, z których to korzystamy poza ekranem komputera.
Doktor Łukasz Cierocki, adiunkt Wydziału Informatyki ZUT, opowiedział mi o tym, jak analizował ochronę infrastruktury związanej z dostarczaniem ciepła oraz chłodnictwem. Nie przedstawił jednak oceny zabezpieczeń naszych regionalnych przedsiębiorstw, gdyż jak sam zaznaczył, nie ma do takiej oceny podstaw.
dr Łukasz Cierocki
Dla mnie niezwykle ważne jest to, aby mieć przećwiczone jakieś procedury, które nam tą ciągłość zapewnią. Przedstawię kilka ataków, które mimo że doszły do skutku i do zaburzenia pracy przedsiębiorstwa, właśnie procedury oraz personel obsługując dane obiekty był do tego przygotowany i miał odpowiednie procedury. To było dla… to będzie dla mnie no ważne.
Jak zatem utrzymać usługę i kiedy dana część systemu przestaje działać? Między innymi na te pytania ma odpowiadać odpowiednio wdrożona procedura. Podobnie patrzył na to Marcin Goliński z Grant Thornton, który wskazał przykład, w którym to transport po takim ataku co prawda dalej mógł jeździć, ale niestety pasażer stracił możliwość zakupu biletu.
Marcin Goliński
Była taka sytuacja też z systemem e-biletów u jednego z przewoźników, który został zaatakowany poprzez swojego dostawcę i autobusy czy też tramwaje jeździły nadal, prawda, ale nie działała kluczowa usługa, czyli nie można było skorzystać z zakupu biletów, więc te skutki są konkretne i mierzalne, nie mówiąc już tutaj o bardziej poważnych rzeczach jak wpływ na infrastrukturę krytyczną typu wodociągi, gdzie całe rejony mogą doświadczyć takiego ataku w postaci na przykład problemów z wodą.
Prowadzący
Czy szpitale, jak mieliśmy przykład…
Marcin Goliński
Tak jest.
Takie ataki w zasadzie pokazują nam, co w praktyce może zrobić zakłócenie przez hakerów cyfrowej usługi. Działająca maszyna, jadący autobus, tramwaj lub pociąg nie zawsze musi oznaczać, że wszystko z perspektywy pasażera lub klienta działa tak jak powinno.
Podczas naszych rozmów pojawił się też dość nieoczywisty przykład ataku, jakim był atak na lodówkę. Przestępcy ingerują w sterujące chłodzeniem urządzenia, czego skutkiem może być zepsuta żywność. O takim właśnie przypadku, który miał miejsce we Francji, opowiedział mi właśnie Łukasz Cierocki.
dr Łukasz Cierocki
Jeden z nich był we Francji nie dalej jak 10 dni temu, gdzie również doszło do… no tutaj akurat cyberprzestępcy, adwersarze wykorzystali starsze sterowniki przemysłowe, no i dokonali ataku polegającym na włączeniu rozmrażania albo takiego odszraniania w takiej infrastrukturze, co przełożyło się na bezpośrednie straty, czy to żywności. Później no trzeba dokonać wymiany takich zniszczonych już sterowników, no co generuje koszty i przekłada się na brak dostępności takich elementów infrastruktury.
Francuski zespół CERT specjalizujący się w reagowaniu na takie właśnie incydenty 12 października 2026 roku opublikował ostrzeżenie o przejęciach urządzeń służących do zdalnego sterowania instalacjami chłodniczymi. Zalecał posiadaczom takich urządzeń między innymi sprawdzenie ich ustawień, w tym cykli odszraniania oraz zabezpieczenie dostępu do maszyny przez internet.
Więc jak widzimy, mamy tutaj przykład z życia, w którym to dochodzi do ingerencji w cyfrowe sterowanie wpływające na rzeczywisty proces. Co prawda jest to przykład ataku, który nie dotyka bezpośrednio konkretnego obywatela, ani jego domowej lodówki, ale sam fakt, że coś takiego właśnie miało miejsce, już powinno wzbudzić w nas niepokój. Również sam fakt wykorzystania do tego celu połączenia z internetem nie oznacza też od razu tego, że w ataku uczestniczyła sztuczna inteligencja.
Magister inżynier Piotr Kotylak z Wydziału Transportu Politechniki Warszawskiej przyjechał do naszego Szczecina z ciekawym tematem, jakim są to niskobudżetowe ataki na infrastrukturę cyfrową. Opowiedział mi o tym, jak za pomocą niedrogiego sprzętu można zakłócić pracę słabo zabezpieczonej firmy. I tutaj też należy podkreślić, że nie oznacza to, że każdy hakerski atak wygląda dokładnie tak samo, jak i nie każdą sieć można zaatakować identycznym sposobem. Stawiane przeze mnie pytanie brzmiało więc następująco, jakie zaniedbania w firmie ułatwiają działanie przestępcom?
mgr inż. Piotr Kotylak
No przede wszystkim hasła o niewłaściwej sile, o niewłaściwej mocy. Jeżeli chodzi o zabezpieczenia takie firmowe, no to również brak aktualizacji, brak stosowania tych standardów, i to są takie niby banalne zaniedbania ale, niestety mogą być brzemienne w skutkach.
Prowadzący
Mamy taką sytuację, że wykonanie ataku jest tanie. Nie jest potrzebne do tego specjalistyczne wykształcenie. No w dobie AI każdy z nas jest w stanie to w miarę lepiej lub gorzej zrobić. Jak w tym wypadku i przy jakich nakładach finansowych mogą się bronić przed tym firmy?
mgr inż. Piotr Kotylak:
Obrona jest dosyć prosta i dosyć tania, ponieważ to jest tak zasada trzymania się najnowszych standardów i aktualizacji programowania. Jeśli mówię na przykład o atakach na Wi-Fi, które można wykonać w ciągu jednego dnia, no nie licząc oczywiście czasu potrzebnego na złamanie tego hasła, to obrona przed takim atakiem może trwać, jak wiem, z pół godzinki ustawienie na routerze odpowiedniego protokołu. Bardzo proste zabezpieczenia polegają choćby na zabezpieczeniu swojej sieci Wi-Fi za pomocą protokołu WPA3, który jest bezpieczny. Niestety, jak pokazuje moje doświadczenie, 80% sieci w Polsce, które obserwuję, będąc gdzieś w okolicy, będąc w hotelach, gdzieś będąc na uczelniach, w przedsiębiorstwach, to są stare standardy WPA2, które są podatne.
Aktualizacja systemów, sposoby konfiguracji urządzeń, jak i regularne sprawdzanie firmowych zabezpieczeń powinno być naszą codziennością. Prawdą też jest to, że są to zadania techniczne, jakie możemy wykonać. Natomiast w wielu moich rozmowach, pojawiał się też znacznie bardziej przyziemny obraz codziennej sytuacji w firmach. Człowiek wychodzi z biura i nie blokuje dostępu do swojego komputera, sprawiając, że staje on się dostępny dla każdego, kto akurat koło niego przechodzi.
Doktor habilitowany inżynier Krzysztof Małecki, profesor ZUT i dziekan Wydziału Informatyki, podczas naszej rozmowy przypominał, że sam sposób korzystania z systemu jest równie ważny co same jego zabezpieczenia.
dr hab. inż. Krzysztof Małecki prof. ZUT
Dziesiątki lat temu pierwsze książki o cyberatakach i o zabezpieczaniu informacji poruszały aspekt ludzki i to się nie zmieniło i to się raczej nie zmieni, bo nasze podejście jest takie: mnie to pewnie nie dotyczy. Tak, każdy radośnie do tego podchodzi. Zostawiamy bardzo często włączone komputery, wychodząc na chwilę zrobić sobie kawę w biurze. Jeżeli w tym biurze jest wiele drzwi, do których ktoś może zaglądnąć, to nagle się okazuje, że są przechwytywane konta. Spotykamy się też z tym, że wielu pracowników albo w coś kliknie i przekaże komuś informacje „Słuchaj, mnie nie będzie, weź odbierz za mnie na przykład pocztę”. A w przypadku instytucji, gdzie jest na przykład jedno konto do wszystkich usług, no to po prostu bramy szeroko otwarte zostają.
Kiedy odchodzimy od swojego stanowiska, nie zapominajmy przed odejściem o zablokowaniu dostępu do swojego komputera. Prawdą jest, że nie każdy incydent musi się skończyć kradzieżą danych, ale lepiej dmuchać na zimne. Nie zapominajmy też o kontroli każdej osoby, która wchodzi do naszego biura, a która nie zawsze musi być naszym kolegą z biurka obok.
Grzegorz Jerzyk, prezes Grupy LION, który zajmuje się bezpieczeństwem finansowym, podczas naszej wspólnej rozmowy mówił, że zarówno ochrona budynku, jak i ochrona informacji wewnątrz firmy muszą być ze sobą ściśle powiązane.
Grzegorz Jerzyk
Znaczy to jest przede wszystkim dialog i świadomość, że każdy z tych elementów jest ważnym ogniwem w tej układance. Przy projektowaniu bezpieczeństwa szeroko rozumianego należy jakby powołać właśnie te działy w celu ustalenia wspólnych procedur działania w momencie, kiedy do tych incydentów dochodzi.
Jeśli IT będzie samo działało, ochrona fizyczna będzie sama działała i recepcja będzie sama działa i nie będzie integratora, to to się nie uda. To nie ma szans, żeby to funkcjonowało. Tym bardziej że no jasno widać, że każdy z tych działów jest odpowiedzialny za bezpieczeństwo w innym jakby obszarze i należy to wszystko spiąć w jedność, ustalić wspólne procedury i wspólnie działać w momencie incydentów, które się mogą pojawić.
Każdy pracownik z różnych działów ma do wykonania inne zadanie. Recepcja sprawdza wejście do budynku, ochrona nadzoruje cały obiekt, a informatycy dbają o systemy. Ale każdy z tych segmentów w tym łańcuszku wymaga odpowiednich wspólnych dla siebie ustaleń. Kto może wejść do budynku, kto może wejść do danego pomieszczenia i kto potwierdzi uprawnienia. Samo zapewnienie osoby, że przyszła na przykład naprawić jakieś urządzenie, nie może zastępować pełnej weryfikacji.
Jerzyk opowiedział mi również o tym, że zgubna dla bezpieczeństwa w firmie może być też nasza ciekawość. Znaleziony pendrive z kuszącym opisem może skusić nas do sprawdzenia jego zawartości na naszym sprzęcie.
Grzegorz Jerzyk
Wpinanie urządzeń z czystej ciekawości. Oczywiście przywołam tutaj przykład, który jest szeroko słyszany, czyli pendrive z napisem „zdjęcia z imprezy integracyjnej”, „zdjęcia z wesela”, „zdjęcia rodzinne”. Jeśli coś takiego zostawimy w aneksie kuchennym, w toalecie, gdzieś na blacie firmowym, w korporacji, w mniejszej, większej, na 100% ktoś z czystej ciekawości podłączy to do urządzenia. Więc to jest ten najsłabszy element, gdzie nawet jeśli będą procedury, ciekawość jest silniejsza.
Prowadzący
No właśnie o to chciałem zapytać, bo jednak strasznie kusi nas leżący pendrive, ale niesie przeogromne ryzyko. Czy zdarzały się już takie przypadki?
Grzegorz Jerzyk
Tak, one się dzieją nagminnie. No zresztą słyszymy o tych incydentach, które dzieją się, o wycieku danych, jeśli mówimy od tej strony cyberbezpieczeństwa. One się dzieją każdego dnia. Tego jest bardzo dużo i no i miejmy tą świadomość, że w wielu tych sytuacjach to człowiek jest tym głównym integratorem do tego problemu, tego bałaganu.
Opowieść o bezpieczeństwie nie może sprowadzać się tylko do zakupu jakiejś nowej technologii. Musi także objąć zachowania człowieka w zwykłej, a podczas ataku niezwykłej sytuacji.
Dziekan do spraw Wydziału Informatyki Akademii Górnośląskiej w Katowicach Barbara Orzeł przypominała, że samo przeczytanie regulaminu lub instrukcji nie rozwiązuje sprawy. Zdobyte informacje należy później przećwiczyć. Jako przykład podała problem kopii zapasowych, których to firma, pomimo tego, że je posiada, to nikt z pracowników nie sprawdzał, czy działa prawidłowo i czy dane w niej zachowane można w razie kłopotów odzyskać.
mgr Barbara Orzeł:
Na przykład mamy super kopię zapasową na osobnym serwerze, w osobnym pomieszczeniu, która nie była przetestowana jako przywracanie systemu i jeżeli się już zdarzy ten, to cyberzagrożenie i mamy odtworzyć z tej kopii, okazuje się, że ona nie funkcjonuje poprawnie. Także nie ma czegoś takiego jak ćwiczenie na żywym organizmie, jak takich ataków, ale w takich bezpiecznych warunkach.
Podobnie jest ze szkoleniami. Pracownik to, czego się nauczył, musi wykorzystać w praktyce, nawet wtedy, gdy działa pod presją czasu lub stresie.
mgr Barbara Orzeł:
Szkolić, ale praktycznie, czyli krótkie szkolenie praktyczne, chociażby to testowanie maili phishingowych. Nie wiem, czy pan wie, ale w bankach standardowo, co do zasady, przynajmniej raz w tygodniu przychodzi mail phishingowy od administratora systemu, który sprawdza testowo, czy ktoś w niego kliknie, czy nie. Jeżeli się kliknie, no to do takiego użytkownika przychodzi więcej tych maili phishingowych.
Prowadzący
I po premii.
mgr Barbara Orzeł:
No właśnie. Trzecim elementem jest rozmowa dyscyplinująca. Tak. Chciałabym, żeby była taka kultura organizacyjna, gdzie pracownicy nie boją się zgłaszać tych maili phishingowych, że kliknęli na coś przez przypadek, bo u nas jest jeszcze taki strach, że jak kliknęłam, to lepiej tego nie zgłaszać, bo, bo może gdzieś tam coś, no chociażby ta rozmowa dyscyplinująca, tak? Także fajnie, jeżeli by była też właśnie ta taka, żeby pracownicy byli świadomi, że jak coś zrobią, no to mają to zgłosić i nie bać się tego, żeby to zgłaszali?
Podejrzaną wiadomość, która nakłania nas do podania danych lub otwarcia niebezpiecznego załącznika, nazywamy phishingiem. Jeżeli któryś pracownik przez przypadek lub niewiedzę dał się nabrać na oszustwo i kliknął w niebezpieczny link, to powinien bezzwłocznie powiadomić o tym odpowiednie osoby w firmie. Ukrywanie takiego zdarzenia opóźnia reakcję na ratowanie czego się tylko da. Dlatego niezwykle ważne jest to, aby ustalić wcześniej ze wszystkimi, komu należy zgłaszać takie przypadki i kiedy.
Jakub Betka z CyberHabit przekonywał, że szkolenia muszą być cykliczne i sprawdzane w praktyce.
Jakub Betka
Zrobiliśmy badanie na 30 organizacjach, sprawdzaliśmy, jak często są prowadzone szkolenia z cyberbezpieczeństwa. Na 30 organizacji w 12 było prowadzone co dwa lata. To jest zdecydowanie za mało tych szkoleń, za długi okres pomiędzy jednym a drugim, no bo non stop pojawiają się nowe zagrożenia. I teraz my przyzwyczailiśmy się do modelu szkoleń ośmiogodzinnych lub całodniowych. To nie zdaje egzaminu przy cyberbezpieczeństwie, bo tutaj uwaga jest potrzebna przez cały czas, żeby zrozumieć zagrożenia. Więc bardziej sprawdzają się szkolenia krótsze, ale częstsze.
Drugim elementem jest to, że my przekazujemy tą wiedzę na szkoleniach i zazwyczaj ją testujemy poprzez test wiedzy na sam koniec. I okej, w ten dzień, gdzie to szkolenie było, ten test wiedzy raczej przejdzie pozytywnie. Natomiast potem w sytuacji kryzysowej, w sytuacji stresu, nadmiernych obowiązków niekoniecznie ta wiedza będzie działała w praktyce. I tutaj z pomocą przychodzą testy, testy phishingowe, czyli próby po prostu skuszenia pracownika, żeby kliknął w link albo ściągnął załącznik, gdzie pokazuje już to wtedy faktyczne zachowania pracowników.
Mogą być to próby wyłudzenia danych drogą telefoniczną, czyli taki etyczny hacking. Dokładnie to, co robi haker, ale wtedy pracownik jest przygotowany na to, co się może w takiej codziennej pracy stać. Jeżeli będziemy testowali pracowników, to te cybernawyki będą się u nich po prostu pojawiały.
Kontrolowane symulacje, takie jak przesyłanie w wiadomościach linki, telefony udające oszustów i próby wyłudzania informacji powinny być częścią szkoleń związanych z cyberbezpieczeństwem. W jego opowieści istotne było to, aby takie ćwiczenia pomagały pracownikom się uczyć i zdobywać niezbędne doświadczenie.
Ze sztucznej inteligencji korzystają zarówno specjaliści, jak i oszuści. Jednym pomaga się bronić, a drugim atakować. Łukasz Strzelecki z CyberDot opowiedział mi o tym, jak przestępcy wykorzystują AI do pisania wiadomości, które później znajdujemy w naszych skrzynkach e-mail.
dr Łukasz Strzelecki:
Sztuczna inteligencja potrafi chociażby przygotować świetny zestaw phishingowy, więc te maile, które dostajemy na swoje skrzynki mailowe, one już nie są pisane tylko przez człowieka, ale są również generowane właśnie przez sztuczną inteligencję, która świetnie potrafi podszyć się pod naszego szefa, pod naszego współpracownika. No i tutaj zaczyna się problem, tak więc musimy się również bronić z wykorzystaniem sztucznej inteligencji i coraz więcej takich narzędzi jest na rynku.
Ja osobiście ostatnio widziałem taką wspaniałą prezentację rozwiązania do testów phishingowych, które bazuje w 100% na sztucznej inteligencji, który potrafi penetrować naszą sieć już bez wykorzystania człowieka. Po pierwsze przyspiesza to znowuż możliwość testów, ale też daje no nieograniczone możliwości zadawania jej różnego rodzaju schematów dotarcia do różnych miejsc w firmie.
Przed otworzeniem takiej wiadomości sprawdźmy, kto ją wysłał i czego tak naprawdę od nas chce, zwłaszcza gdy prosi nas o podanie wrażliwych danych, przelanie pieniędzy lub otwarcie przesłanego do nas załącznika. Sztuczna inteligencja pomaga również osobom, które chronią firmowe systemy. Potrafi zwrócić uwagę na nietypowe działania i przyspieszyć jej reakcje. Jej wskazania trzeba sprawdzić - podkreśla Marcin Goliński z Grant Thornton.
Marcin Goliński
Human in the loop, czyli człowiek zawsze powinien być tym ostatecznym punktem decyzyjnym. Oczywiście sztuczna inteligencja nam pomoże, przyspieszy, zautomatyzuje, da nam szerszy obraz w momentach ataku, gdzie czas jest ważny, również nam pomoże. Natomiast na końcu zawsze powinien decydować człowiek, no bo AI popełnia błędy i halucynuje i AI również może być zainfekowany.
Dochodzi też do takich sytuacji, że sztuczna inteligencja zachowuje się w sposób prawidłowy. Daje prawidłowe odpowiedzi, ale jest konkretna komenda, która może wyzwolić w niej złe cechy. Oczywiście ktoś tym steruje, może dojść do próby eskalacji uprawnień wewnątrz naszej organizacji. Wszystko zależy od tego, ile damy oczywiście temu AI-owi uprawnień.
Firmowe systemy w większości organizacji działają 24 godziny na dobę. Oczywistym więc jest to, że człowiek nie jest w stanie obserwować ich przez cały czas. Kto zatem monitoruje sieć, gdy jest noc? O to właśnie zapytałem przedstawicieli włoskiej firmy THUX, Silvio Casellę i Gianlucę Montinaro. Ich firma zajmuje się świadczeniem usług polegających na monitorowaniu bezpieczeństwa. W rozmowie uczestniczył Łukasz Strzelecki, który zadbał o tłumaczenie rozmowy.
Przedstawiciele THUX - tłumaczenie Łukasza Strzeleckiego
Nasze Security Operation Center działa 24 godziny na dobę w kilku strefach czasowych, także nie mamy tutaj problemu z zabezpieczeniem takiej sytuacji, że gdzieś pracownicy nasi idą do domu i nie mamy pokrycia w ochronie. Wykorzystujemy także najnowsze technologie i korzystamy też oczywiście z AI, które wspiera nasze działania.
Tak właśnie włoski zespół Centrum Operacji Bezpieczeństwa czuwa nad firmowymi systemami, gdy pracownicy kończą swój dzień i wracają do domu. Skanuje sieć i sprawdza, czy dzieje się coś podejrzanego. A gdy już wykryje takie zagrożenie i dojdzie do ataku, to pomaga z nim walczyć. Oczywiście nie oznacza to od razu, że system jest całkowicie bezpieczny. Niezwykle ważne jest też to, kto po tej stronie firmy odbierze alarm i takie podejmie decyzje.
Moi rozmówcy z THUX opowiadali też, jak szukają informacji o zagrożeniach, jeszcze zanim firma zauważy coś nie tak. Zaglądają między innymi do darknetu, czyli tej części internetu, do której nie wejdziemy przez zwykłą wyszukiwarkę w naszej przeglądarce. Można znaleźć tam przeróżne szkodliwe, jak i zagrażające nam treści. To, co możemy tam znaleźć, to także przeróżne oferty sprzedażowe nielegalnych rzeczy, jak i również skradzione przy użyciu przeróżnych ataków dane. Zapytałem więc, jak wygląda takie monitorowanie sieci, której kontrolowanie nie jest wcale takie proste.
Przedstawiciele THUX - tłumaczenie Łukasza Strzeleckiego:
Jesteśmy po pierwsze etycznymi hakerami, więc wykorzystujemy nowoczesne rozwiązania technologiczne, które pozwalają nam wyszukiwać informacje w darknecie. Takie informacje później pozwalają nam na przekazanie do naszego klienta. Więc ten monitoring darknetu wcale nie jest taki trudny, jakby się to wydawało i dzisiaj pozwala naprawdę w prosty sposób wyszukiwać informacji o danych firmach, nawet o danych osobach. No i oczywiście wykorzystujemy też nasze wewnętrzne zasoby do, do realizacji tych celów.
Moi rozmówcy wspomnieli też o monitorowaniu sieci w komunikatorze Telegram. Co prawda komunikator nie jest sam w sobie darknetem, ale stanowi jego przydatny kanał obserwacji. Chodzi tutaj głównie o zbieranie informacji z różnych źródeł i sprawdzanie, czy dotyczą one chronionej przez Centrum Bezpieczeństwa organizacji. Przedstawiciele firmy nie wymienili w naszej rozmowie szczegółowej listy obserwowanych źródeł, jak i zasad działania wszystkich tego typu narzędzi. Dlatego też nie rozmawialiśmy o całej ukrytej części internetu, ale o wyszukiwaniu i analizowaniu wybranych informacji związanych z bezpieczeństwem danego klienta.
Zapytałem też Łukasza Strzeleckiego o opinię, którą usłyszałem już wcześniej. Czy rządowe systemy są słabo zabezpieczone? Na szczęście mój rozmówca nie podzielił tego zdania, zapewniając, że jest zupełnie odwrotnie.
dr Łukasz Strzelecki:
To nie jest prawda, że systemy rządowe w Polsce są jednymi z najlepiej zabezpieczonych na świecie. Jest taki raport, który pokazuje zabezpieczenie właśnie tej części rządowej różnych państw. Przez bardzo długi czas Polska znajdowała się w pierwszej trójce. Na chwilę spadliśmy poza 15. miejsce, ale dzisiaj, pewnie tydzień temu, jak patrzyłem się na ten raport, no to byliśmy na 12. miejscu. Daleko za nami Stany Zjednoczone, daleko za nami Wielka Brytania. W zasadzie w tej szpicy 12 krajów same kraje europejskie. No to pokazuje, że my w zakresie publika jesteśmy dobrze zabezpieczeni. Naprawdę mamy dobre zespoły.
Największe polskie banki no pewnie mają po 30 parę, 40 różnych rozwiązań technologicznych, więc tutaj jesteśmy naprawdę świetnie zabezpieczeni. Gorzej jest z polskimi firmami, gorzej jest z polskimi samorządami, gorzej jest z polską infrastrukturą krytyczną, która rzeczywiście może coś ma, ale nie ma rozwiązań, które są nowoczesne, najlepsze.
Organizator konferencji podkreślił również bardzo wysokie kompetencje polskich specjalistów. Wspomniał także o potrzebie szerszego dostępu do takiej właśnie ochrony dla mniejszych firm i organizacji.
dr Łukasz Strzelecki:
W Polsce mamy wspaniałych specjalistów z zakresu IT. W Polsce mamy wspaniałe zespoły cyberbezpieczeństwa, które potrafią nas chronić, które chronią infrastrukturę krytyczną, które chronią największe polskie banki, które chronią największe polskie firmy i które chronią polski rząd i różne organizacje związane z rządem.
Moim marzeniem jest, żeby zakres tej ochrony schodził coraz niżej na polskie firmy, żebyśmy tworzyli usługi związane z cyberbezpieczeństwem, tak jak dostarczamy wodę, tak jak dostarczamy ścieki, odbieramy z poszczególnych mieszkań. Tak. Ja chciałbym, żebyśmy zaczęli tworzyć centra, które będą dostarczały na zasadzie usługowej usługę cyberbezpieczeństwa dla Kowalskiego, dla Nowaka, tak żebyśmy my zaczęli się w końcu czuć bezpiecznie.
Strzelecki dobrze ocenia ochronę rządowych systemów, ale to nie oznacza też od razu, że każda instytucja jest równie dobrze zabezpieczona i że żaden atak jej nie zagrozi.
Pracownik chce ułatwić sobie pracę, więc sięga po asystenta AI, wkleja dokument, prosi o podsumowanie lub przygotowanie odpowiedzi, ale nie informuje o tym swojego przełożonego. Służbowe informacje trafiają więc do takiego narzędzia, wychodząc przy tym poza kontrolę firmy. Dlatego, jak mówił Jakub Betka, organizacja powinna jasno ustalić, z czego pracownicy mogą korzystać i jakie dane mogą tam przekazywać.
Jakub Betka
Przede wszystkim powinny przyjąć jakiekolwiek zasady korzystania z AI, bo to, co widzimy przy audytach, przy konsultacjach dla przedsiębiorców, to to, że zarządy, właściciele nie zdają sobie sprawy, że pracownicy w ogóle korzystają z AI. Mimo, załóżmy, jakiegokolwiek zakazu, nie ma tego jakkolwiek ograniczonego w organizacji. Więc wprowadzenie jakichkolwiek zasad, określenie, co możemy promptować, jakie dokumenty możemy wrzucać, jakich dokumentów nie możemy wrzucać do AI, spowoduje, że ten poziom bezpieczeństwa na pewno się zwiększy.
Jak podkreślił dziekan Wydziału Informatyki ZUT, profesor Krzysztof Małecki, najpierw musimy zrozumieć to, co robi AI, a dopiero później zacząć z niej korzystać. Dlatego właśnie studenci na Zachodniopomorskim Uniwersytecie Technologicznym w Szczecinie uczą się najpierw sprawdzać to, co tworzy im sztuczna inteligencja. Muszą potrafić ocenić, czy to, co od niej dostali, jest poprawne i czy mogą wykorzystać to w swojej pracy.
dr hab. inż. Krzysztof Małecki prof. ZUT
Im lepiej studenci będą wyedukowani, tym będą mieli większą świadomość co do wypromptowanych, uzyskanych wyników. Jeżeli oczywiście powiemy, znaczy spojrzymy na to z perspektywy człowieka, który nie ma nic wspólnego z programowaniem, usiadł do konsoli i odpytuje model: „Podaj mi taką i taką aplikację”, no to on nie zweryfikuje, co ta aplikacja oprócz podstawowego efektu będzie jeszcze robiła.
Wdrożenie czegoś takiego do swojego, nawet domowego komputera niesie olbrzymie ryzyko. Już nie mówiąc o tym, jeżeli ktoś to będzie chciał wdrażać w firmie, chociaż spodziewam się, że w większości firm są jednak wykwalifikowani pracownicy i my się zajmujemy właśnie nauczaniem studentów, którzy będą takimi wykwalifikowanymi pracownikami. Oni w założeniach naszych nie dopuszczą do tego, aby kod niezweryfikowany przez, przez niego, przez tego człowieka był gdzieś wdrożony, bo finalnie odpowiada za kod człowiek, a nie model, który wygenerował.
Kolejne pytanie więc właściwie nasuwa się samo. Jak przygotować ludzi do właśnie takiego świata? Najmłodsze pokolenie rodzi się już w świecie, w którym AI jest wszechobecna. Piotr Błaszyński, kierownik Katedry Inżynierii Oprogramowania i Cyberbezpieczeństwa ZUT, wskazał mi moją uwagę na codzienny konflikt pomiędzy wygodą a bezpieczeństwem.
dr inż. Piotr Błaszyński:
Przede wszystkim brak swobody i to chyba wszystkich dotyka tego, że musimy mieć dużo haseł, tak, że, że nie powinniśmy mieć tych haseł takich samych. To wszystko społecznie dotyka ludzi, którzy no chcieliby mieć pewną wygodę. Tak. No i jakby ten kompromis pomiędzy wygodą a, a faktycznym bezpieczeństwem jest zawsze pewnym, no właśnie, kompromisem.
Prowadzący
Lepiej przez chwilę poczuć się niekomfortowo, niż na przykład stracić pieniądze z konta.
dr inż. Piotr Błaszyński
Dokładnie.
Gdy się spieszymy i chcemy szybko wykonać nasze obowiązki, to bardzo łatwo ulegamy pokusie pójścia na skróty. Dlatego zasady bezpieczeństwa muszą być zrozumiałe dla wszystkich. A pracownicy powinni wiedzieć, jak ich przestrzegać. To oczywiście wymaga nauki i ćwiczeń.
A o tym, jak zachęcać do niej młodych ludzi, rozmawiałem z Olafem Jarzemskim z CyberDot, twórcą projektów edukacyjnych, między innymi takiego programu jak „Być jak Ignacy”, który podkreślał, że nawet jeżeli sztuczna inteligencja potrafi wykonać za nas ogromną liczbę zadań, to i tak nadal powinniśmy rozwijać własne umiejętności.
Olaf Jarzemski
Zawsze jest sens uczenia się czegokolwiek, ale uczenia, bo jeżeli się nie uczymy, to po prostu się cofamy. Dlatego zmuszajmy się, się do uczenia, nawet jeżeli ono skończy się efektem, który nie będzie przez oczekiwany. Tak, ale uczmy się, pogłębiajmy swoją wiedzę lub jedźmy do pracy różnymi drogami, zmieniajmy jakby przestrzenie, poznawajmy świat na nowo.
I tak trzeba się uczyć, ale uczyć się na przykład w grupach. Nie, że siedzimy przed komputerem i patrzymy się w ekran, na którym nie widzimy ludzkich emocji. Uczmy się przez spotkania na żywo, uczmy się przez rozmowy. Uczmy się w taki sposób, abyśmy my wspólnie wiedzieli, że obok jest drugi człowiek, z którym możemy o pewnych kwestiach pogadać i będziemy przeciwwagą dla technologii, której po prostu nie pokonamy.
Prowadzący
Czy zatem w wachlarzu współczesnego programisty, informatyka, specjalisty od najnowszych technologii niezbędne będą umiejętności miękkie?
Olaf Jarzemski
Będą kluczowe. Dlatego jestem też orędownikiem myślenia o nauce w zupełny inny sposób niż, niż dotychczas. My wychowani w modelu pruskim: lekcja, dzwonek, przerwa, lekcja, dzwonek, przerwa, wychowanie do pracy w fabryce. No tak się nie możemy uczyć.
My teraz mamy chłonąć, poznawać, znajdować inne ścieżki, budować przestrzeń, w której będą się pojawiały pytania, na które odpowiedzi nam rzeczywiście daje AI, bo dlaczego miałby nam nie dać, ale sprawić, abyśmy w zupełnie innym miejscu lokowali naszą atencję i chęć działania. I to się też dzieje i tutaj nie możemy powiedzieć, że tak nie jest, tylko róbmy to po prostu świadomie, gdzie możemy, a gdzie nie powinniśmy rywalizować z AI.
Aby móc dobrze przygotować młodych ludzi do pracy w swoim dorosłym już życiu, najpierw trzeba dowiedzieć się, jakie aktualne umiejętności potrzebują pracodawcy. Dlatego też przedstawiciele technikum mówili o kontaktach z firmami, a uczelnie o przygotowaniu przyszłych specjalistów. Na konferencji spotkałem też osoby, które na co dzień zajmują się pomocą przedsiębiorcom w znalezieniu potrzebnej wiedzy i stosowaniu jej w ich własnych działalnościach.
Jedną z takich osób był Paweł Łukaszewicz z Regionalnego Centrum Innowacji i Transferu Technologii ZUT w Szczecinie. Słuchał między innymi o tym, jak sztuczna inteligencja pomaga przestępcom przygotowywać ataki i jak można wykorzystać ją do ochrony. Zapytałem więc swojego gościa, co z tą wiedzą zrobi po konferencji.
Paweł Łukaszewicz
To znaczy wiedza za każdym razem pozyskana jest cenna. Natomiast, jeżeli ktoś śledzi na bieżąco informacje, to tylko poszerza to, co już wie i niewątpliwie tutaj kilka takich elementów się pojawiło. Chociażby i elementy właśnie związane z wykorzystaniem sztucznej inteligencji, szczególnie te ostatnie typy ataków i proces ich przygotowania.
Prowadzący
A czy pojawiło się coś, co pan tak sobie postanowił, że po powrocie do swojej firmy, do swojego domu powie: „Wdrażam”?
Paweł Łukaszewicz
To znaczy wszyscy. Jeżeli chodzi o, o elementy obrony, to staram się być na bieżąco. Jednak na pewno tą wiedzą podzielę się z naszymi klientami. Dlatego zapraszam serdecznie mikro, małe, średnie przedsiębiorstwa do kontaktu z Regionalnym Centrum Innowacji i Transferu Technologii ZUT w Szczecinie przy ulicy Jagiellońskiej 20. Na pewno pomożemy wszystkim tym, którzy oczekują wdrożenia w elementy cyberbezpieczeństwa.
Z pomocy centrum mogą korzystać zarówno mikro, małe i średnie firmy, gdyż ich właściciele nie zawsze wiedzą, od czego mają zacząć. Najpierw jednak trzeba ustalić, jakie mają dane, bez jakich systemów nie mogą pracować i co zrobią, jeśli nagle stracą do nich dostęp.
Podczas konferencji jedni szukali więc wiedzy dla swoich uczniów, inni pomocy dla firm albo sposobów na przygotowanie do pracy swoich pracowników. W tych wszystkich rozmowach wracało jednak to samo pytanie: Czy kiedy już dojdzie do takiego ataku, będziemy wiedzieć, co robić?
Dzień po konferencji zadzwoniłem ponownie do Łukasza Strzeleckiego, organizatora konferencji "myCyberDot", i zapytałem go o to, czy po rozmowach z uczestnikami jest coś, co mógłby uznać za największy problem cyberbezpieczeństwa.
dr Łukasz Strzelecki
Co zrobić w momencie, kiedy już tak naprawdę jesteśmy zaatakowani? Stąd mieliśmy tutaj kilka prelekcji i ta najciekawsza przedstawiciela Centralnego Biura Zwalczania Cyberprzestępczości, gdzie tak naprawdę pan komisarz pokazał nam, co mamy zrobić w momencie, kiedy już dzwonimy do cyberpolicji i chcemy ich poinformować i jak wygląda przebieg takiej rozmowy.
No i gdzieś tam jeszcze w momentach debat też były podnoszone te kwestie. Tutaj pani Barbara Orzeł, była policjantka i przedstawicielka Akademii Górnośląskiej, dziekan Wydziału Informatyki, również mówiła właśnie o tych problemach, co zrobić, jak się kontaktować z policją. No bo uważam, że to jest jeden z głównych problemów.
Fakt, że jesteśmy zaatakowani, no może zdarzyć się dzisiaj każdemu, ale musimy być przygotowani na to, co dalej. Również musimy wiedzieć, co dalej zrobi nasz zespół, czyli jak zareagujemy, czy mamy backupy, czy jesteśmy w stanie je odtworzyć. To są główne pytania, które padały wczoraj podczas konferencji ze strony zarówno biznesu, jak i organizacji pozarządowych, a także samorządów.
Backup to po prostu kopia zapasowa, ale nie wystarczy ją tylko posiadać. Trzeba wcześniej sprawdzić, czy uda się z niej odzyskać dane i wznowić pracę po ataku. Pracownicy powinni też wiedzieć, komu zgłosić problem, kto zajmie się jego rozwiązaniem i kto poinformuje klientów lub mieszkańców o utrudnieniach.
Jak podsumował Łukasz Strzelecki, na sali głównej spotkało się około 100 uczestników, a w części studenckiej 120 uczniów i studentów. Dodatkowo przeszkolono 120 pracowników ZUT. Swoją wiedzą dzieliło się 16 ekspertów, zarówno z Polski, jak i z zagranicy. Padła też zapowiedź o rozmowach o dalszej współpracy. Na tym etapie jest to pomysł na kolejny projekt, ale jest za wcześnie, aby mówić o konkretnych szczegółach.
dr Łukasz Strzelecki:
Tak, rozmawialiśmy z kilkoma organizacjami. Mamy pewne pomysły, żeby pojawić się w Szczecinie po raz kolejny w niedługim odstępie czasu od naszej wczorajszej konferencji i zrealizować projekt dla branży portowej, czyli dla portów i spółek, które zajmują się przeładunkami portowymi i handlingami portowymi.
Po tych wszystkich rozmowach chciałem wrócić do tego, o czym rozmawialiśmy na samym początku. Sama technologia to jeszcze nie wszystko. Trzeba jeszcze wiedzieć, jak z niej korzystać i jak reagować na to, gdy pojawi się pierwszy problem, przećwiczyć odzyskiwanie danych, ustalić podział zadań i zadbać o to, żeby pracownicy nie bali się zgłaszać błędów, bo dla mieszkańca czy klienta najważniejsze będzie to, czy pomimo ataku uda im się załatwić sprawę, skorzystać z usług albo otrzymać potrzebną pomoc.
Z konferencji "myCyberDot" na Wydziale Informatyki ZUT w Szczecinie relacjonował Patryk Srokowski.
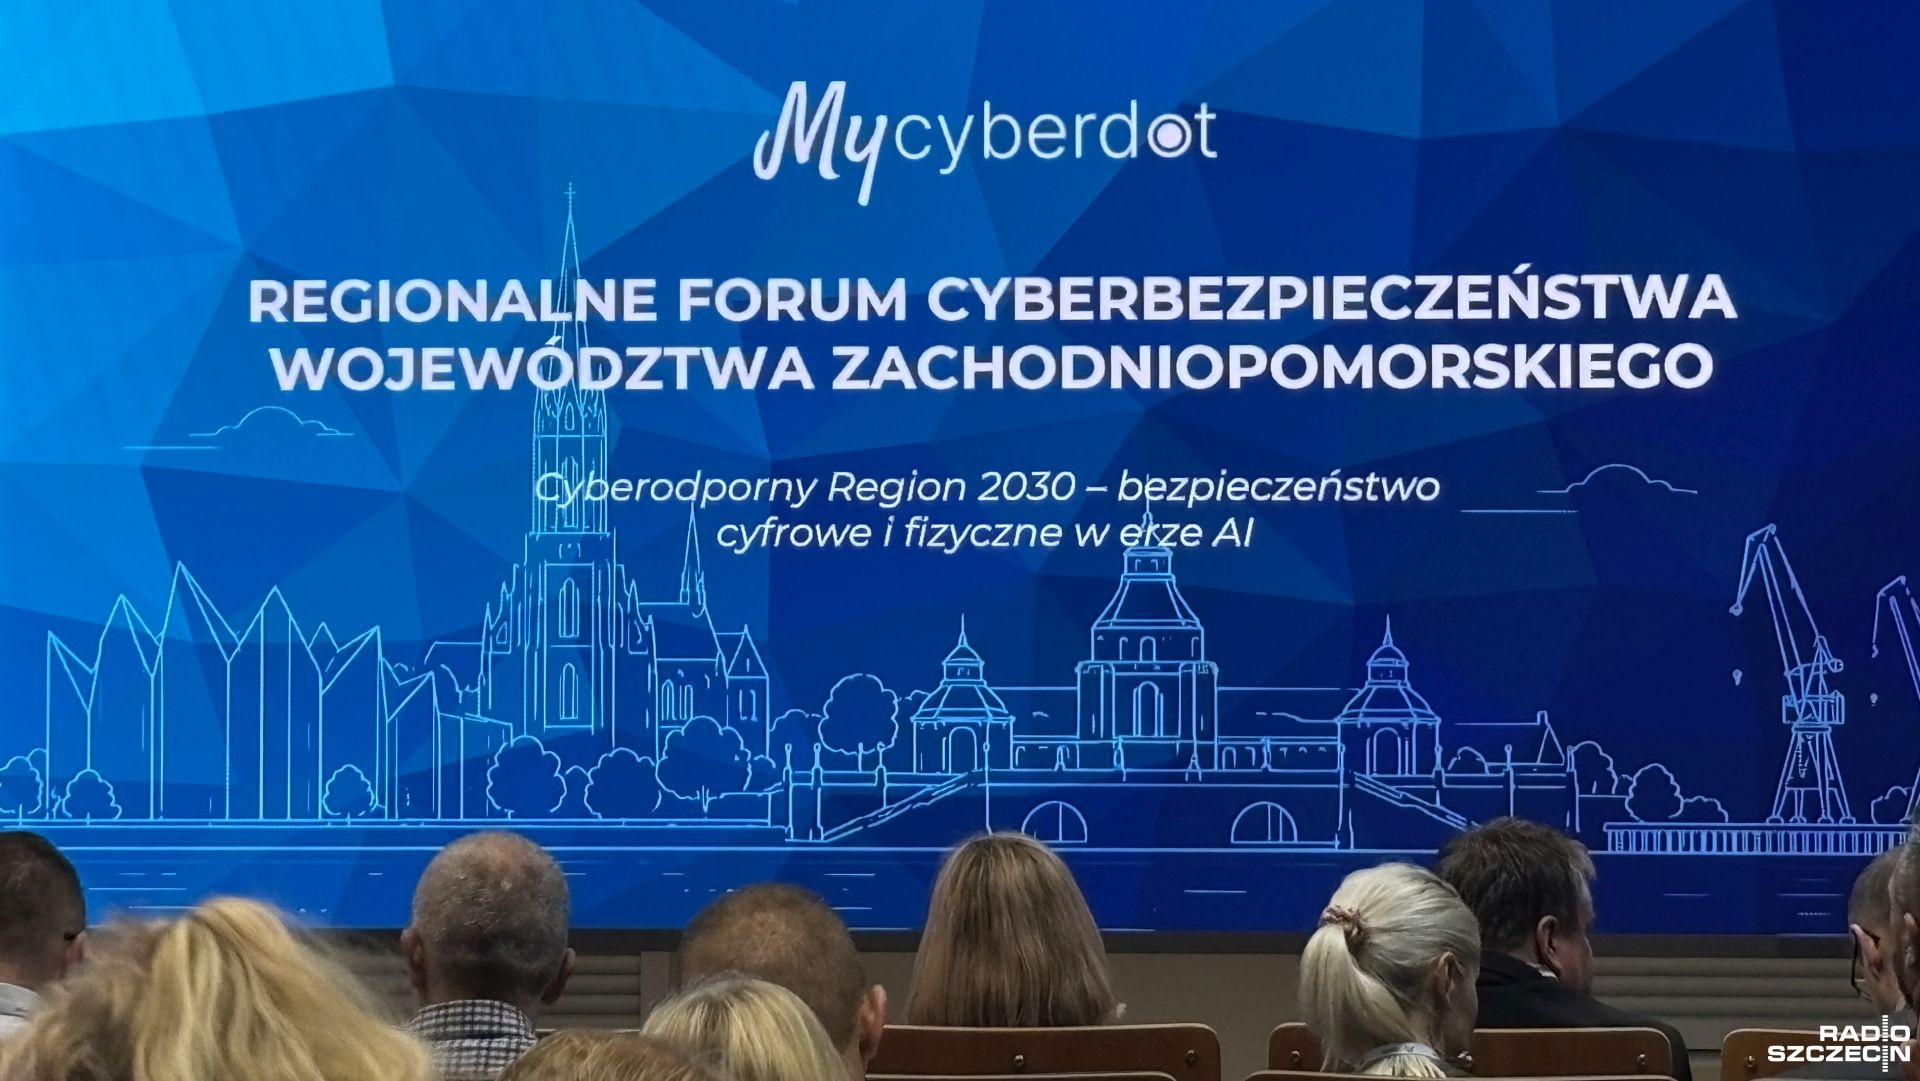
Fot. Patryk Srokowski [Radio Szczecin] | O Cyberbezpieczeństwie na konferencji "MyCyberDot" w Szczecinie.