Radio Szczecin

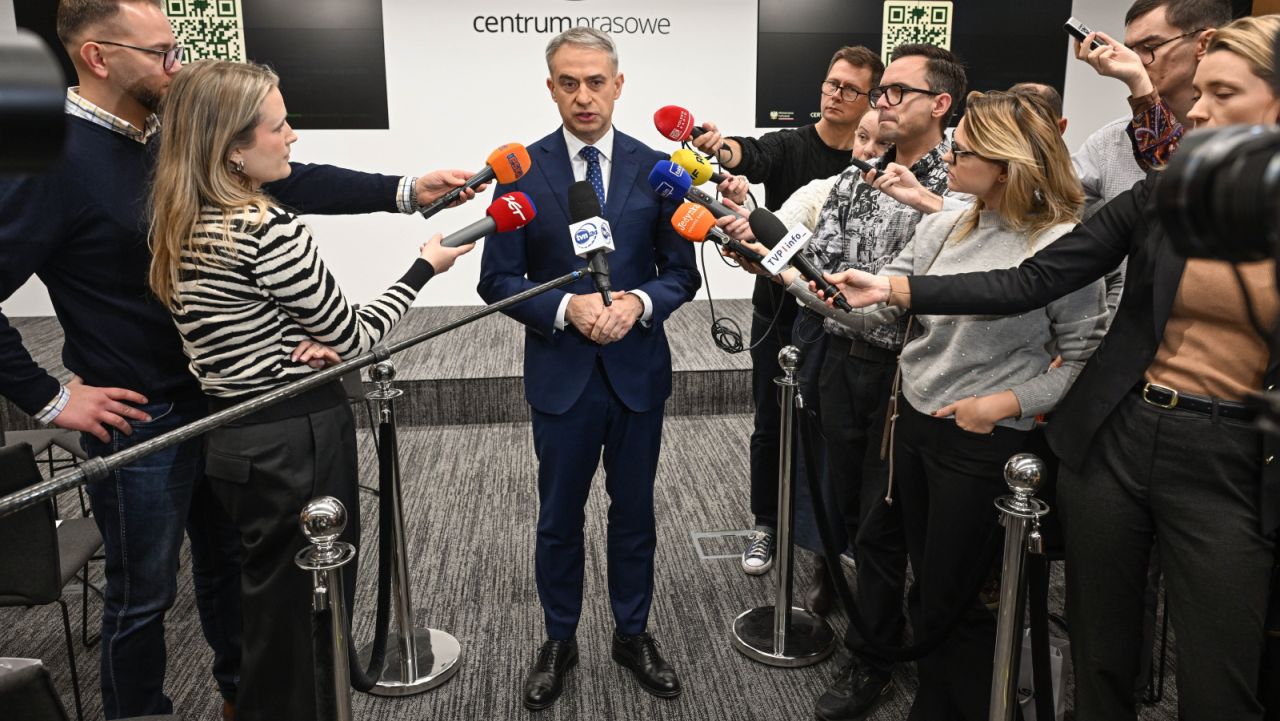
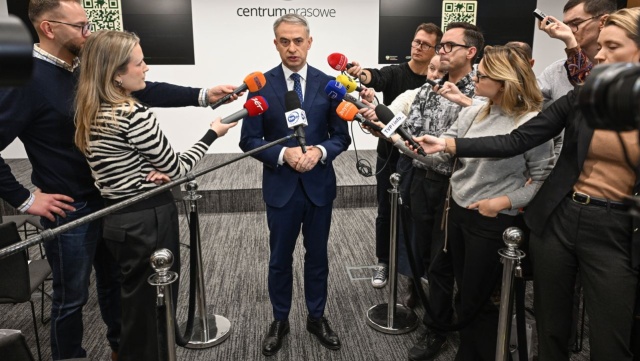
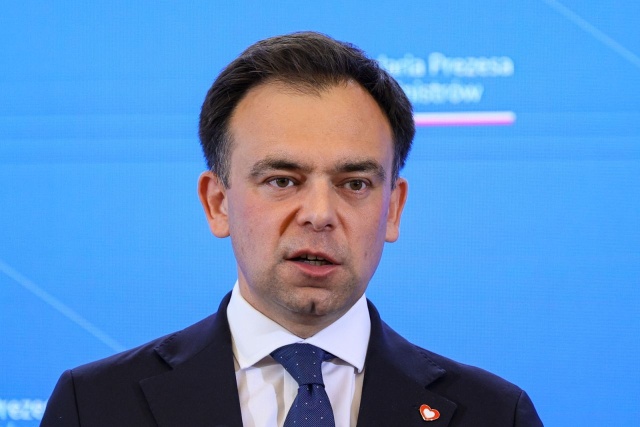
Wicepremier, minister cyfryzacji Krzysztof Gawkowski podczas konferencji „Bug Bounty dla serwisów publicznych w Polsce” w Centrum Prasowym PAP w Warszawie, 3 bm. (jm) PAP/Radek Pietruszka
Ministerstwo cyfryzacji i NASK zachęcają do szukania luk w zabezpieczeniach publicznych serwisów internetowych. Chodzi o to, żeby je znaleźć, zanim zrobią to cyberprzestępcy. Za jedną znalezioną lukę można otrzymać do 20 tysięcy złotych.
Wicepremier i minister cyfryzacji Krzysztof Gawkowski powiedział, że każda uzdolniona technicznie osoba, która chce pomóc państwu, może przetestować publiczne strony internetowe.
- Chcemy, żeby społecznicy, etyczni hackerzy przeszukiwali nasze systemy państwowe, szczególnie ten dotyczący gov.pl i na serwisie .gov, żeby szukać wszystkiego, co mogłoby stanowić o ataku, miejscu, które będzie podatne - wskazał.
- Trudno sobie wyobrazić, żeby polskie państwo udostępniało czy korzystało z usług jakiejś zagranicznej platformy, na której te wszystkie potencjalne podatności, czy te wszystkie wykryte podatności będą zgłaszane i będą się tam znajdować. To duże zagrożenie dla suwerenności kraju - podkreślił.
Więcej informacji można znaleźć na platformie Bug Bounty na stronie internetowej.
Łączna pula nagród przeznaczona na ten cel to milion złotych.
- Chcemy, żeby społecznicy, etyczni hackerzy przeszukiwali nasze systemy państwowe, szczególnie ten dotyczący gov.pl i na serwisie .gov, żeby szukać wszystkiego, co mogłoby stanowić o ataku, miejscu, które będzie podatne - wskazał.
Dyrektor NASK, Radosław Nielek poinformował, że w tym celu została uruchomiona własna platforma o nazwie "Bug Bounty".Wzmacniamy cyberbezpieczeństwo. Milion złotych na nagrody za znalezione podatności w systemach publicznych! Rusza pierwszy publiczny program Bug Bounty CERT Polska. Zapraszamy ekspertów i pasjonatów cyberbezpieczeństwa do testowania systemów instytucji publicznych i wykrywania podatności, zanim znajdą je cyberprzestępcy. Budujemy bezpieczeństwo państwa wspólnie z najlepszymi specjalistami. Ich wiedza ma realną wartość, także finansową. Pula nagród to 1 mln zł! Szczegóły na stronie @Nask_PL i @Cert_Polska @CYFRA_GOV_PL https://t.co/HAfanYCGCt
— Krzysztof Gawkowski (@KGawkowski) November 3, 2026
- Trudno sobie wyobrazić, żeby polskie państwo udostępniało czy korzystało z usług jakiejś zagranicznej platformy, na której te wszystkie potencjalne podatności, czy te wszystkie wykryte podatności będą zgłaszane i będą się tam znajdować. To duże zagrożenie dla suwerenności kraju - podkreślił.
Więcej informacji można znaleźć na platformie Bug Bounty na stronie internetowej.
Łączna pula nagród przeznaczona na ten cel to milion złotych.